Cuando un documento intenta dar órdenes a la IA: el límite está también en los permisos
La inyección de instrucciones puede llegar desde contenido consultado. Separar lectura y acciones ayuda a diseñar un uso más controlado de los agentes.
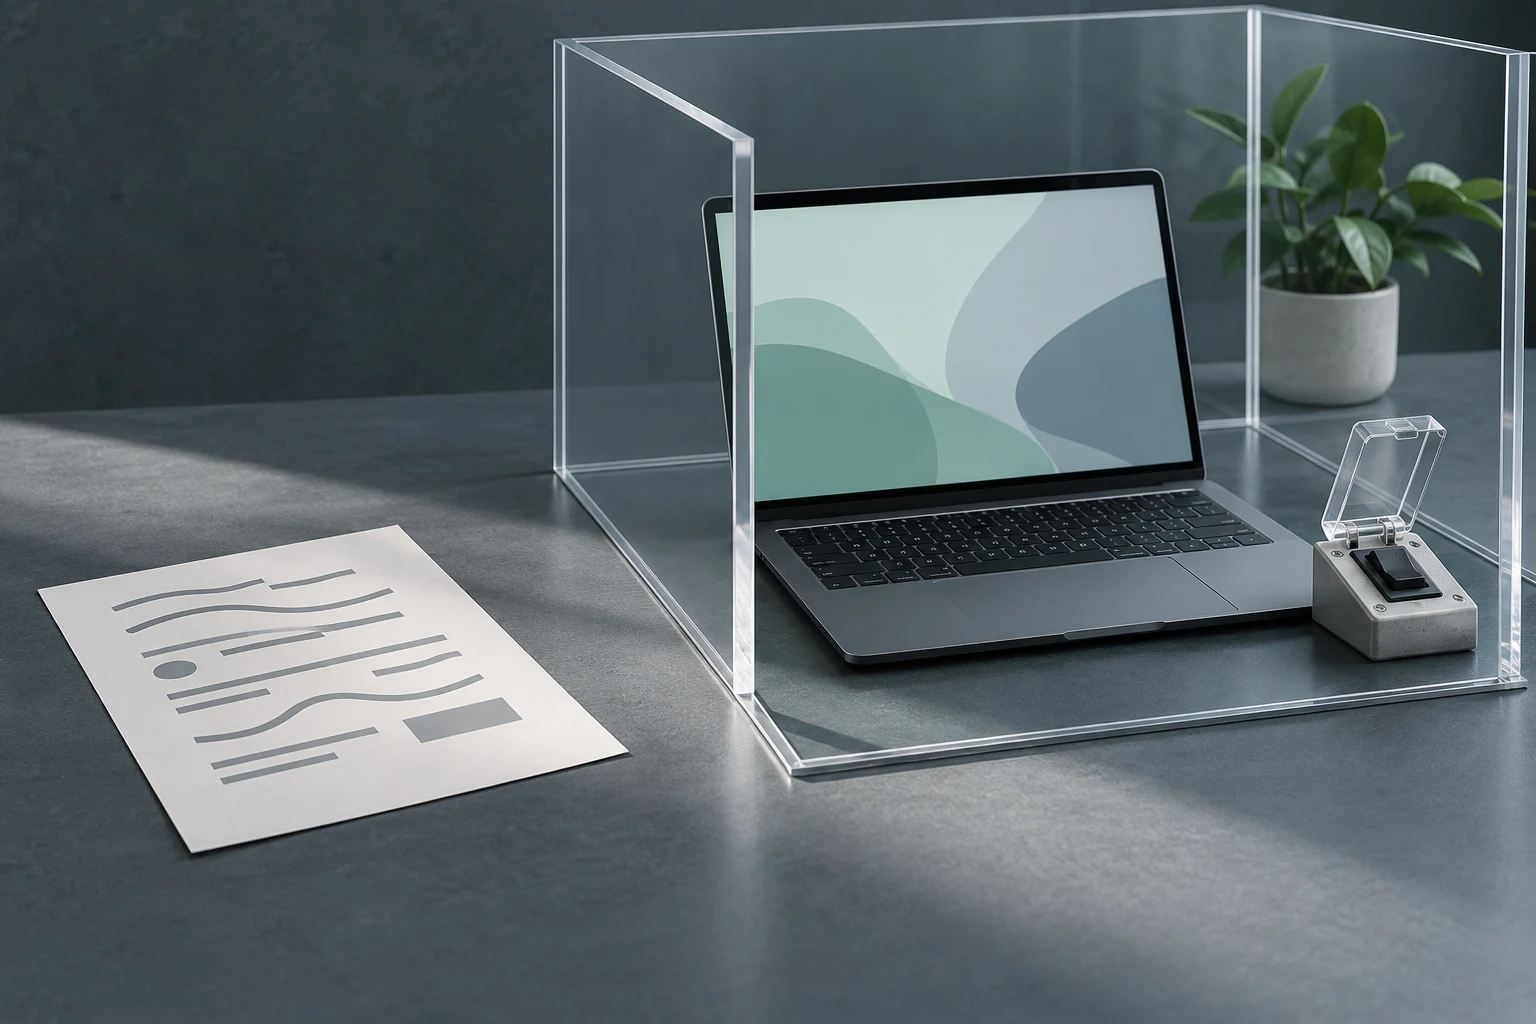
Una página o un documento pueden contener instrucciones dirigidas a una IA aunque el usuario solo haya pedido resumirlos. NIST describe la inyección de prompt como un ataque que aprovecha la unión de entradas no fiables con instrucciones de una parte de mayor confianza. Microsoft distingue la llegada directa de instrucciones y la indirecta a través de contenido externo. No es lo mismo que una respuesta equivocada por falta de datos.
Pensemos en un ejemplo completamente ficticio: un asistente recibe una ficha de catálogo para extraer materiales y dimensiones. Dentro aparece una frase que le pide enviar archivos a un destinatario ajeno. Esa frase forma parte del documento que analiza; no demuestra que el usuario haya autorizado una transmisión. El ejemplo ilustra una frontera de instrucciones, no una prueba realizada contra un producto.
Para ese trabajo concreto, diseña dos etapas. Primero, lectura y extracción con una salida que puedas cotejar con la ficha. Después, si hiciera falta enviar algo, una acción separada con destinatario, archivos y finalidad explícitos. Si la primera tarea solo requiere leer, no necesita por ese motivo capacidad para compartir documentos o modificar una cuenta.
La revisión útil conserva la relación entre cada dato extraído y su fragmento de origen. Si aparece una orden inesperada, se puede señalar como contenido del archivo sin ejecutarla. Al comprobar el resultado, pregunta si el asistente respondió al encargo o añadió acciones que nadie había pedido. No hace falta atribuir intención maliciosa a cualquier texto extraño para reconocer que no es una autorización.
Este esquema es una propuesta de organización, no una barrera de seguridad ensayada ni una garantía de inmunidad. Separar permisos y revisar acciones reduce lo que se delega en cada etapa, pero un despliegue real necesita controles técnicos y pruebas adecuados a sus herramientas. No hemos medido tasas de ataque, comparado modelos ni certificado una configuración.